О компании
Контакты
Обзор коммутаторов уровня доступа Metro Ethernet
11.03.09

Специалисты нашей компании провели обзор коммутаторов уровня доступа Metro Ethernet, поставляемых на российский рынок. Предлагаем вашему вниманию таблицу, в которую сведена информация о ключевых функциональных параметрах, востребованных операторами, и стоимости оборудования.
В обзоре рассмотрены следующие коммутаторы:
- Cisco: ME-3400E
- D-Link: DES-3028G, DES-3526, DES-3528
- LinkSys: SPS208G, SPS224G4
- QTECH: QSW-2900
- ZyXEL: ES-2108G, ES-2024A, ES-2048, ES-3124, MES-3728
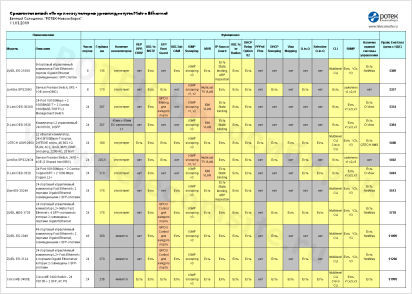
Таблица 1. Сравнительный обзор коммутаторов уровня доступа Metro Ethernet
Ключевые функциональные параметры коммутаторов
- Глубина - линейный размер, определяющий глубину антивандального шкафа, устанавливаемого в подъездах домов, способного вместить оцениваемый коммутатор.
- Наличие вентиляторов - говорит о том, что коммутатор имеет механически изнашиваемые компоненты. Вентиляторы охлаждения при размещении коммутаторов в подъездах, чердачных или подвальных помещениях достаточно часто выходят из строя, что может приводить к отказам коммутаторов.
- REP, RPR, ERRP - Протоколы быстрой сходимости колец Metro Ethernet, позволяют в случае обрыва основной линии переключится на резервную с задержкой 50-200мс.
- 802.3ah OAM - набор функций сетевого управления, которые обеспечивают контроль за неполадками и производительностью сети, диагностику и локализацию неисправностей. Сквозное измерение производительности обеспечивает поставщиков услуг важным инструментом для гарантирования соблюдения SLA в соответствии с условиями контракта.
- IGMP Snooping - технология для предотвращения широковещательной (broadcast) ретрансляции multicast трафика компьютерам-потребителям, которые явно не заявили о своей заинтересованности в нем.
- MVR - (Multicast VLAN Registration) позволяет передавать потоки multicast в одном общем VLAN для всей группы. При этом отдельные члены группы для передачи обычных данных могут использовать другие VLAN.
- IP Source Guard - защищает порт коммутатора от подключения злоумышленников с фиктивным IP адресом на основе данных статической таблицы IP+MAC Binding или динамической таблицы DHCP Snooping.
- DHCP Relay Option 82 - опция протокола DHCP, использующаяся для информирования DHCP-сервера о том, от какого DHCP-ретранслятора и через какой его порт был получен запрос. Применяется при решении задачи привязки IP-адреса к порту коммутатора и для защиты от атак с использованием протокола DHCP (DHCP snooping).
- PPPoE Plus - промежуточный PPPoE-агент (PPPoE intermediate agent). Его работа похожа на функционирование DHCP Relay Option 82. DSLAM способен добавлять информацию о себе и о линии в пакет PADI (PPPoE discover initialization), направляемый на BRAS. Это позволяет PPPoE termination server (BRAS) идентифицировать и авторизовывать PPPoE-клиентов с жесткой привязкой к порту коммутатора.
- DHCP Snooping - функция коммутатора, предназначенная для защиты от атак с использованием протокола DHCP. Например, атаки с подменой DHCP-сервера в сети или атаки DHCP starvation, которая заставляет DHCP-сервер выдать злоумышленнику все существующие на сервере адреса. Некоторые функции коммутаторов, не имеющие непосредственного отношения к DHCP, могут выполнять проверки на основании таблицы привязок DHCP snooping (DHCP snooping binding database). В их числе: Dynamic ARP Protection (Inspection) - проверка ARP-пакетов, направленная на борьбу с ARP-spoofing, IP Source Guard - выполняет проверку IP-адреса отправителя в IP-пакетах, предназначенная для борьбы с IP-spoofingом.
- Vlan Mapping - Функция перемаркирования VLAN. Может применяться, например, когда нужно объединить два линка, приходящие в разных VLAN.
- Q-in-Q - IEEE 802.1ad VLAN Stacking (Q in Q) VLAN Stacking или SPVLAN (Service Provider's VLAN) предназначен для того, чтобы на стороне провайдера пробрасывать VLAN-клиента внутри своего выделенного VLAN. Или другими словами - чтобы разделять всех своих клиентов, которые при этом могут проводить через сеть провайдера свои собственные VLAN даже в том случае, когда идентификаторы VLAN одного клиента совпадают с идентификаторами других клиентов. Делается это с помощью "двойного тегирования" - добавления еще одного внешнего маркера VLAN.
- Selective Q-in-Q - позволяет назначать внешний VLAN SPVLAN (Service Provider's VLAN) на основе сконфигурированных правил фильтрации по номерам внутренних VLAN (Customer VLAN), битам 802.1p, портам TCP/UDP, IP адресу источника и назначения пакета, полю Ether Type (TPID). Применение Selective Q-in-Q позволяет разобрать трафик абонента на несколько VLAN, соотвествующих сервисам Triple Play и обработать трафик каждого VLAN индивидульно на аппаратном уровне реализации 802.1p COS.
- CLI - интерфейс командной строки.
- Поддержка управления по SNMP.
- Наличие единой системы управления.
- Цена для конечного пользователя
Евгений Солошенко,
инженер отдела технической поддержки "РОТЕК-Новосибрск"