О компании
Контакты
RAD ETX-5300A - платформа агрегации доступа Carrier Ethernet на 120 Гбит
ETX-5300A уменьшает общие затраты (ТСО) оператора путем доставки агрегированного трафика из сети доступа к пограничному обрудованию (РЕ) непосредственно по каналам 10 Гбит Ethernet. Он сочетает в себе возможность агрегации с высокой пропускной способностью, производительность операторского класса, небольшие размеры и низкие затраты на передачу Мбит/с, обеспечивая, таким образом, оптимизацию расходов и высвобождение дорогостоящей пропускной способности пограничного оборудования.
Основные особенности
- Агрегация трафика бизнес-услуг Ethernet на основе SLA, традиционного TDM и транспорта сотового трафика
- Терминация и обработка Ethernet OAM
- Устройство с высокой плотностью портов, высотой 3U, производительностью 120 Гбит/с
- Полностью резервируемая система с модульной конструкцией:
- 8 сетевых портов 10 GbE
- до 80 трибутарных портов 1 GbE или 16 канальных интерфейсов STM-1/OC3 - Соответствие Carrier Ethernet MEF:
- MEF-8, MEF-9, MEF-14: услуги E-Line, E-LAN, E-Tree
- MEF-22: транспорт сотвого трафика
- MEF-26: E-NNI - Защитное линейное и кольцевое переключение Ethernet по ITU-T G.8031, G.8032
- Поддержка Sync-E, 1588v2
- Поддержка псевдопроводной передачи TDM: CESoPSN, SAToP, CESoETH (MEF-8), UDP/IP инкапсуляция
- Низкое энергопотребеление; термостойкий кожух; соответствует NEBS
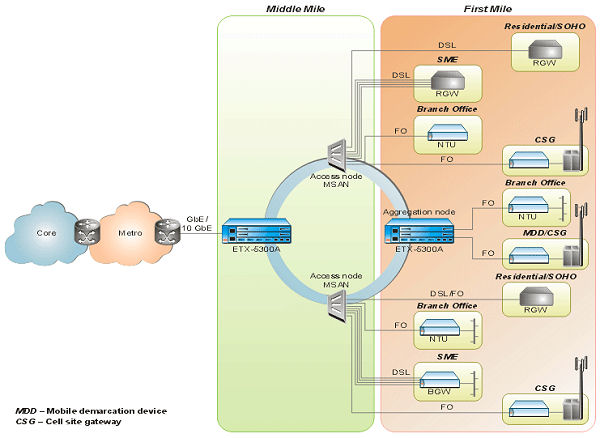
ETX-5300A агрегирует трафик оптовых услуг на основе SLA, бизнес-услуг Ethernet, эмулированный трафик традиционных услуг TDM и транспорта для мобильных сетей. Он также идеален для высокопроизводительной обработки E-OAM и сессий мониторинга производительности.
Мощная агрегирующая платформа ETX-5300A работает в паре с демаркационными устройствами ETX Carrier Ethernet и псевдопроводными шлюзами IPmux TDM. Вместе они представляют законченное end-to-edge решение, позволяющее операторам с легкостью перейти от SDH/SONET к пакетной технологии и объединить передачу данных и голосовые сервисы – как TDM, так и пакетные – по Ethernet, IP или MPLS сетям. Надежная платформа предоставления услуг, ETX-5300A поддерживает упрощенные интерфейсы для предоставления услуг и обеспечивает предсказуемую производительность и сквозную гарантию SLA. Поддерживаемые сервисы включают:
- E-Line (EPL и EVPL) для LAN-to-LAN, подключение для VoIP и IP-VPN, а также для хранения данных и выделенного доступа в Интернет
- E-LAN (EP-LAN и EVP-LAN) для многоточечных VPN Layer 2, прозрачных сервисов LAN и многоадресных сетей
- E-Tree (EP-Tree, EVP-Tree) для корневых многоточечных VPN Layer 2, ретрансляционных и телеметрических сетей
- Транспорт 2G, 3G, HSPA и LTE Модульные системы высотой 3U с высокой плотностью портов для помещений ограниченного объема обеспечивают пользователям пропускную способность до 120 Гбит/с по следующим интерфейсам:
- Две резервируемые основные карты, каждая на 4 сетевых порта 10 GbE
- До 4 сервисных карт, каждая вмещающая 20 трибутарных портов UTP или SFP 1 GbE, 4 канальных STM1/OC-3 порта или их комбинации
ETX-5300A обладает неблокирующей архитектурой, допускающей передачу пакетов любого размера на полной скорости канала. Созданный для высокой доступности и постоянной надежности сервиса, он поддерживает резервирование портов и источника питания с возможностью замены карт и модулей в горячем режиме, а также возможностью обновления ПО в процессе эксплуатации. Кроме этого, он поддерживает отказоустойчивость сервисов операторского класса, как подробно объясняется далее
Удаленное предоставление услуг и управление трафиком
Устройство ETX-5300А оснащено развитыми программными средствами, которые позволяют для каждого потока обработать трафик с различными приоритетами. Высокая емкость устройства поддерживает одновременную обработку тысяч потоков трафика услуг. Устройство поддерживает классификацию трафика согласно любому выбранному клиентом критерию, а также согласно комбинациям критериев. Кроме того, функции измерения, ограничения и формирования позволяют операторам ограничивать трафик по скорости согласно заранее заданным профилям гарантированной скорости (CIR) и крайней скорости (EIR).
Улучшенное качество обслуживания, кроме того, обеспечивается иерархическим механизмом приоритетной передачи, в котором сочетается очередность согласно безусловному приоритету (SP) и честная очередь с весовыми коэффициентами (WFQ). Это позволяет эффективно передавать трафик в режиме реального времени, в приоритетном режиме и в негарантированном режиме «по возможности». В устройстве ETX-5300А также применяется политика WRED для интеллектуального управления очередями и предотвращения заторов. Кроме того, это устройство может заново маркировать кадры Ethernet, присваивая на входе значения P-bit с использованием «цветности» и обеспечивая непрерывность измерений во всей сети Metro Ethernet или глобальной сети, как учитывающей, так и не учитывающей «цветность».
Аппаратное обеспечение OAM Ethernet и мониторинг производительности для обеспечения SLA
Устройство ETX-5300A поддерживает полный набор OAM Ethernet, который включает Ethernet Service OAM согласно IEEE 802.1ag и Performance Monitoring согласно ITU-T Y.1731.
Благодаря сверхбыстрым аппаратным возможностям обработки, ETX-5300A выполняет измерения производительности (PM) и OAM в наносекундах с максимальной точностью, обеспечивая следующие существенные преимущества:
- Немедленное обнаружение потери связи (LOC) для обеспечения защитного переключения менее, чем за за 50 мс
- Высокая точность измерения потерь пакетов с тестированием реального трафика
- Мониторинг на уровне потока позволяет одновременно обрабатывать более 1000 сессий OAM
- Проверка по шлейфу на полной скорости линии
Превосходные возможности обработки делают ETX-5300A идеальным оконечным устройством для обработки OAM Ethernet и сессий мониторинга производительности.
Устройство ETX-5300A предлагает передовые средства для обеспечения SLA, включая определяемую пользователем пороговую конфигурацию ключевых показателей эффективности (KPI) для джиттера, задержки, потери пакетов и доступности.
Другие средства включают предупреждения в реальном времени о нарушении SLA и ежедневную статистическую отчетность для каждого потока.
Отказостойчивость услуг и защита
ETX-5300A поддерживает различные средства для обеспечения доступности услуг на 99.999% и восстановления связи менее, чем за 50 мс при отключении сети. Они включают резервирование соединения с помощью двойного подключения (dual homing) и агрегирование линий (LAG), а также 1+1 автоматическое защитное переключение (APS) на портах TDM. Защита тракта поддерживается линейным защитным переключением Ethernet (ELPS) согласно ITU-T G.8031, обеспечивая сквозное обслуживание при обнаружении ошибки в одном из логических EVC.
В дополнение, ETX-5300A поддерживает защитное кольцевое переключение Ethernet (ERPS) согласно G.8032.
Синхронизация и передача сигнализации по пакетным сетям
ETX-5300A включает платформу SyncToP компании RAD для синхронизации и передачи сигнализации по пакетным сетям и использует стандартные технологии для обеспечения высокоточного восстановления тактовой частоты и ее передачи на физическом и на пакетном уровне:
- Протокол синхронного Ethernet (Sync-E) для синхронизации ведущего и ведомых устройств согласно ITU-T G.8261-G.8266 с резервированием первичного/вторичного генератора тактовой частоты
- Протокол 1588v2 PTP для прозрачной передачи тактовой частоты, а также синхронизации ведущего и ведомых устройств с меткой времени на аппаратной основе, а также синхронизация системного времени суток (ToD)
- Сигнальная фазовая и частотная синхронизация 1 pps (пакет/сек), 10 МГц.
Исключительные возможности SyncToP в устройстве ETX-5300A также включают встроенный входной/выходной интерфейс генератора и поддержку доменов с различной тактовой частотой. Это особо ценно для поставщиков оптовых услуг мобильных транспортных сетей, поскольку обеспечивает требуемое качество услуг с точностью +/- 16 ppb (миллиардных долей), в то же время устраняя надобность в дорогом специализированном оборудовании.
Управление и защита
Устройство ETX-5300А обладает гибкими возможностями управления, включая локальное через ASCII терминал (RS-232).
Удаленное управление может осуществляться или внутриполосно, через сетевой или пользовательский порт, или внеполосно через выделенный порт управления, причем трафик управления и пользовательский трафик разделены на разные ВЛВС. Развитые средства FCAPS и диагностики предоставляются операторским приложением управления элементами сети RADview –EMS через удобный пользовательский интерфейс на основе SNMP.
ETX-5300А поддерживает различные типы доступа: CLI через Telnet, SNMP, веб и TFTP. Встроенные средства защиты включают SSH и SSL, SNMPv3, RADIUS и TACACS+, а также список контроля доступа к управлению (ACL).
Схемы применения